Domain osi-schichtenmodell.de kaufen?
Wir ziehen mit dem Projekt
osi-schichtenmodell.de um.
Sind Sie am Kauf der Domain
osi-schichtenmodell.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain osi-schichtenmodell.de kaufen?
Ist fraud@operations.cardcomplete.com ein sicherer Absender?
Es ist schwierig, die Sicherheit eines Absenders allein anhand der E-Mail-Adresse zu beurteilen. Es ist möglich, dass diese E-Mail-Adresse von Betrügern verwendet wird, um sich als Cardcomplete auszugeben. Es ist ratsam, vorsichtig zu sein und verdächtige E-Mails zu überprüfen, bevor man auf sie antwortet oder persönliche Informationen preisgibt. **
Was ist ein HTML-Fraud-Virus?
Ein HTML-Fraud-Virus ist eine Art von Malware, die in HTML-Code eingebettet ist und dazu dient, betrügerische Aktivitäten durchzuführen. Dies kann beispielsweise das Umleiten von Benutzern auf gefälschte Websites oder das Sammeln von persönlichen Daten sein. Der Virus verbreitet sich oft über infizierte Websites oder E-Mail-Anhänge. **
Ähnliche Suchbegriffe für Ad Fraud
Top-Angebote
Produkte zum Begriff Ad Fraud:
-
Fraud Data Analytics Methodology, Ratgeber von Leonard W VonaDer "Fraud Data Analytics Methodology" Ratgeber bietet eine umfassende Anleitung zur Identifizierung und Analyse von Betrugsrisiken durch effektive Datenanalytik. In einer Zeit, in der professionelle Standards verlangen, dass alle Audits Datenanalysen einbeziehen, stellt dieses Buch einen klaren und zuverlässigen Rahmen für die Entwicklung eines robusten Datenanalyseplans bereit. Es kombiniert Betrugsrisikobewertung mit bewährten Techniken, um versteckte Anzeichen von Betrug in Unternehmensdatenbanken aufzudecken. Die strategischen Anleitungen helfen dabei, Dateninterrogationsroutinen in den Prüfungsprozess zu integrieren, um rote Flaggen und betrügerische Transaktionen zu identifizieren. Die Methoden sind so konzipiert, dass sie ohne fortgeschrittene Softwarekenntnisse leicht implementiert werden können und sich nahtlos in bestehende Prüfungsprogramme einfügen lassen. Dieser Ratgeber ist ein unverzichtbares Werkzeug für alle, die die Herausforderungen der Betrugserkennung in modernen Geschäftssystemen meistern möchten.103,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Was ist das OSI-Schichtenmodell?
Das OSI-Schichtenmodell ist ein Konzept, das die Kommunikation in Computernetzwerken in verschiedene Schichten unterteilt. Es besteht aus sieben Schichten, die jeweils spezifische Funktionen und Aufgaben haben. Das Modell ermöglicht eine klare Strukturierung und Standardisierung der Netzwerkkommunikation. **
-
Was ist ein OSI-Schichtenmodell?
Das OSI-Schichtenmodell ist ein Konzept, das die Kommunikation zwischen verschiedenen Computern und Netzwerken in Schichten organisiert. Es besteht aus sieben Schichten, die jeweils spezifische Funktionen und Aufgaben haben. Jede Schicht baut auf der darunterliegenden Schicht auf und ermöglicht so eine effiziente und standardisierte Kommunikation. **
-
Was ist das Protokoll im OSI-Schichtenmodell?
Das Protokoll im OSI-Schichtenmodell ist eine Reihe von Regeln und Verfahren, die den Austausch von Daten zwischen verschiedenen Netzwerkgeräten ermöglichen. Jede Schicht des OSI-Modells hat ihre eigenen Protokolle, die spezifische Funktionen erfüllen, um sicherzustellen, dass die Daten korrekt übertragen werden. Diese Protokolle ermöglichen die Kommunikation zwischen den Geräten auf unterschiedlichen Ebenen des Netzwerks. **
-
Was ist mit Kommunikationsstandards im OSI-Modell gemeint?
Kommunikationsstandards im OSI-Modell beziehen sich auf die spezifischen Regeln und Protokolle, die festlegen, wie Daten zwischen verschiedenen Netzwerkschichten übertragen und verarbeitet werden. Diese Standards stellen sicher, dass Geräte und Systeme miteinander kommunizieren können, unabhängig von ihrer Hersteller oder Implementierung. Beispiele für Kommunikationsstandards im OSI-Modell sind Ethernet, TCP/IP und HTTP. **


Was macht die Schicht 7 beim ISO/OSI-Schichtenmodell?
Die Schicht 7, auch bekannt als Anwendungsschicht, ist die oberste Schicht des ISO/OSI-Schichtenmodells. Sie ist für die Kommunikation zwischen Anwendungen auf verschiedenen Geräten zuständig. Hier werden Protokolle wie HTTP, FTP und SMTP verwendet, um den Austausch von Daten und Informationen zu ermöglichen. Die Schicht 7 stellt den Benutzern die Dienste und Schnittstellen zur Verfügung, die sie benötigen, um auf Netzwerkdienste zugreifen zu können. **
Wie ermögliche ich den AD-Zugriff als Non-AD-Computer?
Um den Zugriff auf Active Directory (AD) als Nicht-AD-Computer zu ermöglichen, gibt es verschiedene Möglichkeiten. Eine Möglichkeit besteht darin, einen sogenannten "AD-Connector" zu verwenden, der es Nicht-AD-Computern ermöglicht, sich mit dem AD zu verbinden und auf Ressourcen zuzugreifen. Eine andere Möglichkeit besteht darin, eine Vertrauensstellung zwischen dem Nicht-AD-Computer und dem AD einzurichten, um den Zugriff zu ermöglichen. Es ist auch möglich, eine VPN-Verbindung zu verwenden, um den Nicht-AD-Computer in das Netzwerk des AD einzubinden und so den Zugriff zu ermöglichen. **
Top-Angebote
Produkte zum Begriff Ad Fraud:
-
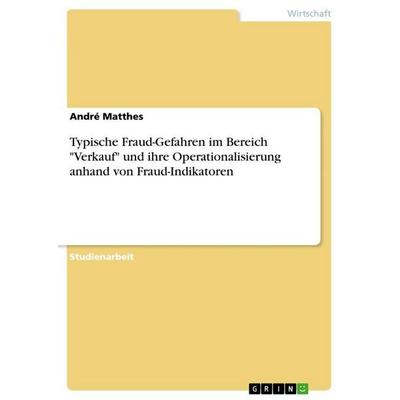
Typische Fraud-Gefahren im Bereich 'Verkauf' und ihre Operationalisierung anhand von Fraud-Indikatoren, Taschenbuch von André Matthes, GRIN,Typische Fraud-gefahren Im Bereich 'verkauf' Und Ihre Operationalisierung Anhand Von Fraud-indikatoren, Taschenbuch Von André Matthes, Grin, 978-3-656-27465-0, Seitenanzahl: 3218,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ist fraud@operations.cardcomplete.com ein sicherer Absender?
Es ist schwierig, die Sicherheit eines Absenders allein anhand der E-Mail-Adresse zu beurteilen. Es ist möglich, dass diese E-Mail-Adresse von Betrügern verwendet wird, um sich als Cardcomplete auszugeben. Es ist ratsam, vorsichtig zu sein und verdächtige E-Mails zu überprüfen, bevor man auf sie antwortet oder persönliche Informationen preisgibt. **
-
Was ist ein HTML-Fraud-Virus?
Ein HTML-Fraud-Virus ist eine Art von Malware, die in HTML-Code eingebettet ist und dazu dient, betrügerische Aktivitäten durchzuführen. Dies kann beispielsweise das Umleiten von Benutzern auf gefälschte Websites oder das Sammeln von persönlichen Daten sein. Der Virus verbreitet sich oft über infizierte Websites oder E-Mail-Anhänge. **
-
Was ist das OSI-Schichtenmodell?
Das OSI-Schichtenmodell ist ein Konzept, das die Kommunikation in Computernetzwerken in verschiedene Schichten unterteilt. Es besteht aus sieben Schichten, die jeweils spezifische Funktionen und Aufgaben haben. Das Modell ermöglicht eine klare Strukturierung und Standardisierung der Netzwerkkommunikation. **
-
Was ist ein OSI-Schichtenmodell?
Das OSI-Schichtenmodell ist ein Konzept, das die Kommunikation zwischen verschiedenen Computern und Netzwerken in Schichten organisiert. Es besteht aus sieben Schichten, die jeweils spezifische Funktionen und Aufgaben haben. Jede Schicht baut auf der darunterliegenden Schicht auf und ermöglicht so eine effiziente und standardisierte Kommunikation. **
Ähnliche Suchbegriffe für Ad Fraud
-
Fraud Data Analytics Methodology, Ratgeber von Leonard W VonaDer "Fraud Data Analytics Methodology" Ratgeber bietet eine umfassende Anleitung zur Identifizierung und Analyse von Betrugsrisiken durch effektive Datenanalytik. In einer Zeit, in der professionelle Standards verlangen, dass alle Audits Datenanalysen einbeziehen, stellt dieses Buch einen klaren und zuverlässigen Rahmen für die Entwicklung eines robusten Datenanalyseplans bereit. Es kombiniert Betrugsrisikobewertung mit bewährten Techniken, um versteckte Anzeichen von Betrug in Unternehmensdatenbanken aufzudecken. Die strategischen Anleitungen helfen dabei, Dateninterrogationsroutinen in den Prüfungsprozess zu integrieren, um rote Flaggen und betrügerische Transaktionen zu identifizieren. Die Methoden sind so konzipiert, dass sie ohne fortgeschrittene Softwarekenntnisse leicht implementiert werden können und sich nahtlos in bestehende Prüfungsprogramme einfügen lassen. Dieser Ratgeber ist ein unverzichtbares Werkzeug für alle, die die Herausforderungen der Betrugserkennung in modernen Geschäftssystemen meistern möchten.103,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Müller, Torsten W.: Ad studia vocoAd studia voco , Das Lingemann-Gymnasium in Heiligenstadt und seine 450-jährige Geschichte , Sport-Vergaser > Kraftstoffversorgung , Erscheinungsjahr: 20241118, Autoren: Müller, Torsten W., Seitenzahl/Blattzahl: 160, Abbildungen: Portraits, histor. Dokumente unda. Aufnahmen, Keyword: Bildung; Eichsfeld; Geschichte; Schule, Fachkategorie: Biografien, Literatur, Literaturwissenschaft, Warengruppe: HC/Geschichte/Regionalgeschichte, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 230, Breite: 160, Höhe: 14, Gewicht: 550, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,22,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist das Protokoll im OSI-Schichtenmodell?
Das Protokoll im OSI-Schichtenmodell ist eine Reihe von Regeln und Verfahren, die den Austausch von Daten zwischen verschiedenen Netzwerkgeräten ermöglichen. Jede Schicht des OSI-Modells hat ihre eigenen Protokolle, die spezifische Funktionen erfüllen, um sicherzustellen, dass die Daten korrekt übertragen werden. Diese Protokolle ermöglichen die Kommunikation zwischen den Geräten auf unterschiedlichen Ebenen des Netzwerks. **
-
Was ist mit Kommunikationsstandards im OSI-Modell gemeint?
Kommunikationsstandards im OSI-Modell beziehen sich auf die spezifischen Regeln und Protokolle, die festlegen, wie Daten zwischen verschiedenen Netzwerkschichten übertragen und verarbeitet werden. Diese Standards stellen sicher, dass Geräte und Systeme miteinander kommunizieren können, unabhängig von ihrer Hersteller oder Implementierung. Beispiele für Kommunikationsstandards im OSI-Modell sind Ethernet, TCP/IP und HTTP. **
-
Was macht die Schicht 7 beim ISO/OSI-Schichtenmodell?
Die Schicht 7, auch bekannt als Anwendungsschicht, ist die oberste Schicht des ISO/OSI-Schichtenmodells. Sie ist für die Kommunikation zwischen Anwendungen auf verschiedenen Geräten zuständig. Hier werden Protokolle wie HTTP, FTP und SMTP verwendet, um den Austausch von Daten und Informationen zu ermöglichen. Die Schicht 7 stellt den Benutzern die Dienste und Schnittstellen zur Verfügung, die sie benötigen, um auf Netzwerkdienste zugreifen zu können. **
-
Wie ermögliche ich den AD-Zugriff als Non-AD-Computer?
Um den Zugriff auf Active Directory (AD) als Nicht-AD-Computer zu ermöglichen, gibt es verschiedene Möglichkeiten. Eine Möglichkeit besteht darin, einen sogenannten "AD-Connector" zu verwenden, der es Nicht-AD-Computern ermöglicht, sich mit dem AD zu verbinden und auf Ressourcen zuzugreifen. Eine andere Möglichkeit besteht darin, eine Vertrauensstellung zwischen dem Nicht-AD-Computer und dem AD einzurichten, um den Zugriff zu ermöglichen. Es ist auch möglich, eine VPN-Verbindung zu verwenden, um den Nicht-AD-Computer in das Netzwerk des AD einzubinden und so den Zugriff zu ermöglichen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.